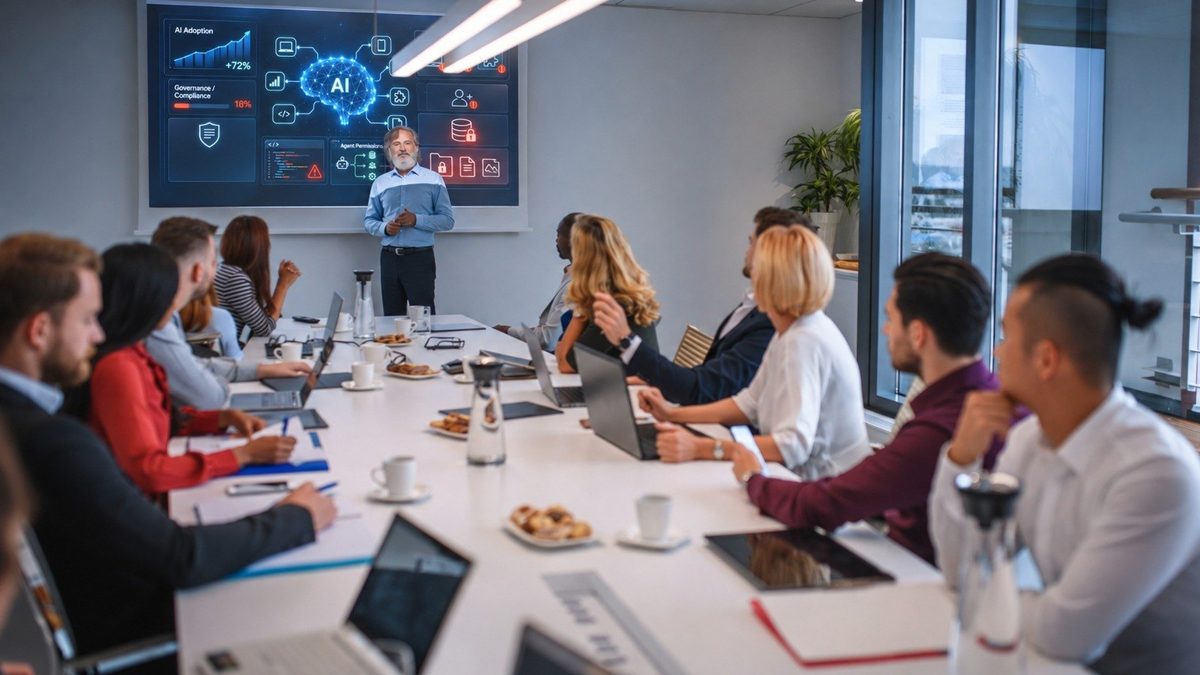

Apenas el 18% de las empresas de América Latina tiene marcos formales de gobernanza de la IA, aun cuando cerca del 40% de las organizaciones de la región, República Dominicana incluida, ya aplica inteligencia artificial en sus operaciones. El dato proviene del informe «AI Readiness in Latin America 2026», elaborado por la firma RSM.

La encuesta, realizada a más de 400 líderes empresariales, indica que el 68% de las compañías prevé expandir su empleo de IA en los próximos 12 meses, mientras que solo el 17% cuenta con políticas de uso dirigidas a su personal. Para las empresas dominicanas, esto implica que herramientas capaces de procesar información sensible llegan a los equipos de trabajo antes de que exista una regla clara sobre qué datos se pueden cargar y en qué plataformas.
La IA permite elevar la productividad, simplificar procesos y recortar costos. Sin embargo, trae riesgos que muchas organizaciones no miden bien. Hay empresas que los aceptan a cambio de ganancias operativas y financieras, y el reto, según el material del informe, consiste en saber exactamente qué se está aceptando y cómo administrarlo.
Empleados que usan IA fuera del control de la empresa
La unidad de AI Security de SISAP, firma tecnológica, mantuvo conversaciones con entidades bancarias, gubernamentales y de otras industrias en al menos 10 países de Centroamérica, Panamá, República Dominicana y Colombia. Su conclusión es que las prácticas de ciberseguridad no cambian, pero la IA obliga a aplicarlas más rápido y a vigilar con más cuidado cómo se usa dentro de cada organización.
Uno de los puntos más débiles es que las empresas desconocen qué herramientas emplea su gente. Los modelos de IA pueden consumirse desde cuentas personales, extensiones del navegador, funciones incorporadas en aplicaciones corporativas o teléfonos móviles, sin que el área de tecnología lo advierta.
El Data Breach Investigations Report (DBIR) 2026 de Verizon, al que SISAP aporta información como contribuidor, indica que el 67% de los usuarios entra a servicios de IA desde equipos de la empresa pero con cuentas ajenas a ella. Además, el 45% de los empleados recurre a estas herramientas de forma habitual, frente al 15% registrado un año antes.
Código y agentes de IA sin supervisión suficiente
El problema se extiende al desarrollo de software y a la automatización. José Amado, AI Security Manager de SISAP, señaló que los asistentes de programación pueden acelerar la entrega de servicios digitales, pero que el código que producen «no es seguro por defecto y requiere revisión».
Amado advirtió además que los agentes de IA, que pueden consultar bases de datos, enviar correos o cambiar configuraciones, ponen en riesgo las operaciones cuando tienen permisos en exceso y carecen de supervisión adecuada.
Otras mediciones apuntan en la misma dirección. De acuerdo con la Encuesta de Desarrolladores 2026 de Stack Overflow, el 66% de los programadores usa asistentes o agentes de código, pero solo el 24% dice que su empleador fijó herramientas aprobadas o lineamientos formales. A su vez, el Observatorio de Agentic AI 2026 de CIONET y NTT DATA halló que el 80.8% de las empresas analizadas no tiene mecanismos formales para controlar las decisiones de sus agentes de IA.
Frente a ese cuadro, SISAP indicó que las organizaciones necesitan controles para validar el código generado, acotar los permisos de los agentes y monitorear lo que hacen, con la posibilidad de detenerlos cuando haga falta.
Los ejes de gobernanza que plantea SISAP
SISAP sostiene que la gobernanza debe abordarse en varios frentes a la vez. El primero es establecer quién decide la adopción de IA, por medio de un comité que reúna a las áreas de negocio, tecnología, riesgo y seguridad, y precisar qué riesgos asumirá la empresa a cambio de los beneficios que busca. El segundo es hacer un inventario de las herramientas que usa el personal, con las cuentas y dispositivos involucrados, incluidas extensiones del navegador y funciones de IA ya presentes en aplicaciones de uso diario. Sin ese inventario, advierte la firma, cualquier política se aplica a ciegas.
La empresa propone también reemplazar las cuentas personales por licencias corporativas, que permiten administrar usuarios, exigir autenticación segura y asignar permisos según el rol de cada persona. A ello suma definir qué información puede tratarse en cada plataforma y vetar que credenciales, datos personales, información financiera o documentos internos se carguen en servicios no autorizados.
En el área de software, SISAP sugiere designar los asistentes de programación permitidos y exigir revisión y pruebas de seguridad del código antes de su puesta en producción. Para los agentes, recomienda limitar sus permisos a las tareas que realmente cumplen, dejar registro de sus acciones y garantizar que puedan frenarse. Agrega la capacitación del personal en riesgos y buenas prácticas, y auditorías periódicas para detectar aplicaciones no autorizadas o desvíos respecto de la política.
La firma aclara que no busca frenar el uso de estas tecnologías, sino que las decisiones se tomen con conocimiento de los riesgos. A su juicio, una estrategia de gobernanza permite que la innovación responda a lo que necesita el negocio sin perder de vista la seguridad y la continuidad operativa.
Con el 68% de las empresas dispuesto a ampliar su uso de IA, habrá que seguir si el 18% con marcos de gobernanza y el 17% con políticas para colaboradores avanzan al mismo ritmo que la adopción, y si baja el uso de cuentas no corporativas, que según Verizon alcanza hoy al 67% de los usuarios.