
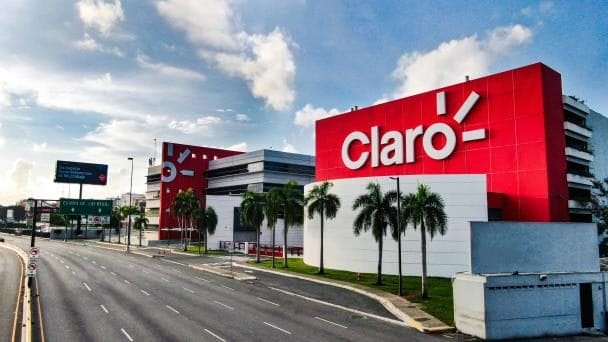
Claro Dominicana confirmó a mediados de septiembre de 2026 una filtración de datos de clientes de sus servicios móviles individuales, tras la publicación en un foro de la dark web de un supuesto dataset con casi 2.9 millones de registros. La compañía activó sus protocolos de seguridad y comunicó oficialmente el incidente, aunque la información que reconoce como comprometida es sensiblemente menor a la que alega el actor de amenazas.

La exposición de cédulas de identidad y números de teléfono de una porción significativa de la base de clientes móviles del país eleva el riesgo de fraude digital para los afectados, en particular el SIM swapping, una técnica mediante la cual los atacantes toman control del número telefónico de la víctima para interceptar códigos de verificación bancarios y comprometer cuentas financieras o de correo electrónico.
Lo que Claro reconoce y lo que el hacker alega
Según el comunicado oficial de Claro, los datos comprometidos se limitan a tres tipos de información: números de teléfono móvil, números de cédula de identidad y el tipo de servicio contratado. La empresa aclaró que esos datos, por sí solos, no permiten acceder a las cuentas de los clientes, realizar transacciones ni conocer el contenido de sus comunicaciones.
Sin embargo, el actor identificado como «jarol1488» publicó en un foro de la dark web haber vulnerado los sistemas de Claro RD y haber obtenido un dataset con 2,889,256 registros que incluiría información considerablemente más sensible: identificadores de tarjetas SIM (ICCID), registros de suscripciones y planes contratados, estado de las cuentas, ciclos de facturación, fechas de activación y códigos internos de la empresa. La autenticidad completa de ese dataset, el número exacto de afectados y si proviene directamente de los sistemas de Claro no han sido verificados de forma independiente hasta la fecha de publicación de este artículo.
Existe, por tanto, una brecha notable entre lo que Claro reconoce oficialmente y el alcance que alega el actor de amenazas, una discrepancia que las autoridades dominicanas buscan precisar.
Investigación y riesgos colaterales
El Instituto Dominicano de las Telecomunicaciones (INDOTEL) anunció que da seguimiento al caso en coordinación con el Centro Nacional de Ciberseguridad (CNCS) y la División de Investigación de Delitos Informáticos del DNI, con el objetivo de esclarecer lo ocurrido, determinar el alcance real del incidente e identificar a los responsables.
El caso generó efectos adicionales en el ecosistema digital dominicano. Días después del incidente de Claro emergió una alerta separada sobre una supuesta filtración de 10,000 registros del sistema de denuncias de la Policía Nacional, atribuida al mismo usuario «jarol1488», aunque tampoco confirmada de forma oficial. Expertos en ciberseguridad han advertido que, aunque los datos reconocidos por Claro no habilitan el acceso directo a cuentas, sí aumentan la exposición a ataques de phishing, suplantación de identidad y SIM swapping.
Contexto regional
El incidente se enmarca en una ola más amplia de actividad maliciosa dirigida a telecomunicaciones e instituciones públicas de América Latina. En las mismas fechas de septiembre de 2026, Costa Rica reportó una presunta filtración masiva que investiga su Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones (MICITT), lo que sugiere que actores de amenazas están ejecutando campañas coordinadas o simultáneas contra la región.
Las próximas semanas serán clave para determinar si el alcance real del incidente de Claro supera lo reconocido hasta ahora, si las autoridades identifican al responsable y si otros operadores o entidades públicas dominicanas adoptarán medidas preventivas ante una amenaza que, según la evidencia disponible, no se limita a un solo país ni a un solo sector.