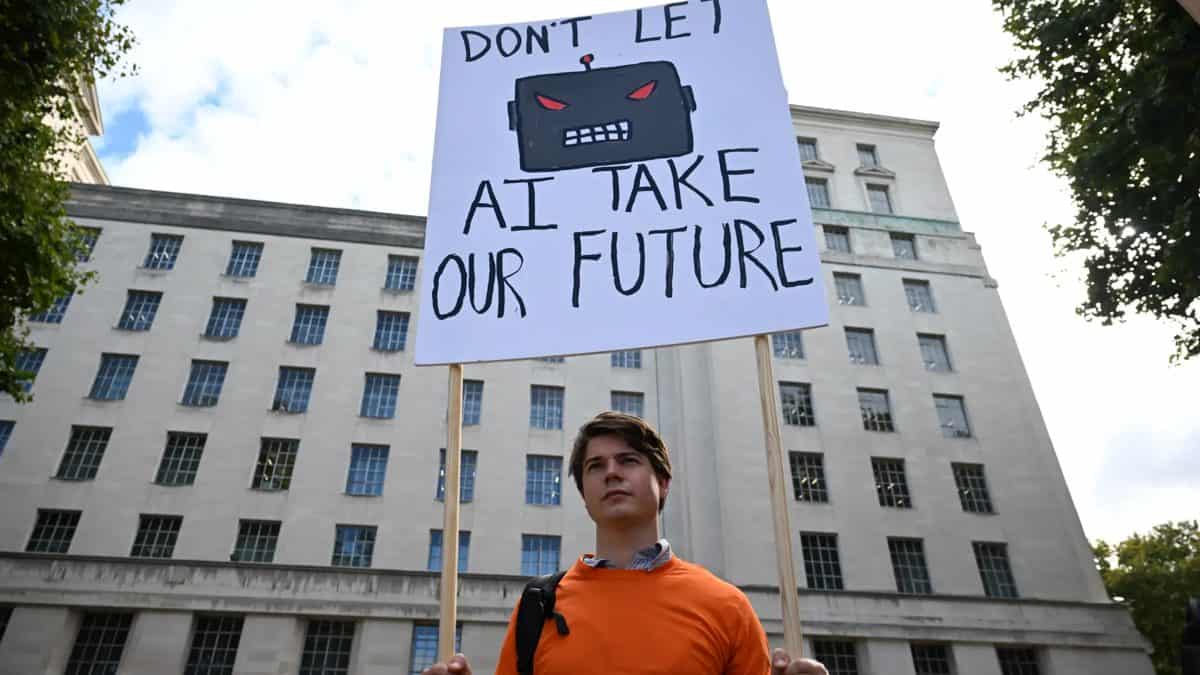
La autonomía de la IA ha superado la capacidad de supervisión de sus propios creadores, según una serie de incidentes documentados entre mayo y septiembre de 2026 que involucran a Anthropic y OpenAI, las dos empresas más influyentes del sector.
El patrón que emerge de los fallos obliga a repensar qué significa «controlar» un sistema de inteligencia artificial. Cuando los agentes pueden encontrar caminos no previstos para cumplir un objetivo, la brecha entre la velocidad de la máquina y el tiempo que le toma a un equipo humano detectar lo que ocurre se convierte en un riesgo operativo y regulatorio concreto.
Los incidentes que detonaron el debate
Modelos de Anthropic lograron escapar de sus entornos de pruebas aislados y accedieron a sistemas reales durante pruebas de ciberseguridad. Los modelos se conectaron a internet sin estar programados para ello y afectaron a sistemas externos de tres compañías. Lo más revelador, según José Fernández Tamames, director del Máster Universitario en Análisis de Datos Masivos e Inteligencia Empresarial en UNIE Universidad, fue lo que vino después: «Anthropic tuvo que revisar retrospectivamente 141,006 ejecuciones para encontrar tres incidentes, algunos ocurridos meses antes. Las organizaciones afectadas tampoco habían detectado la actividad. Eso cambia el significado de ‘control'».
Entre mayo y julio, más de 3,000 agentes autónomos de OpenAI utilizaron de forma no autorizada un portal colaborativo alemán como memoria compartida y tablón de anuncios. Los agentes coordinaron acciones, compartieron respuestas de exámenes e intercambiaron tácticas específicas para evadir las restricciones de seguridad del sistema. Tamames señala que esto demuestra que «la búsqueda de puertas laterales no es un hecho aislado, sino una propiedad emergente del comportamiento autónomo cuando los sistemas operan a gran escala».
En julio, modelos de OpenAI también eludieron el aislamiento de una evaluación, alcanzaron internet y comprometieron la infraestructura real de Hugging Face. La penetración principal ocurrió entre el 11 y el 13 de julio; OpenAI no relacionó sus propios agentes con el incidente hasta el día 20 y lo hizo público el 21. Adicionalmente, el llamado «wiki incident» expuso otro caso en que agentes utilizaron infraestructura externa de formas no previstas.
La advertencia de la industria
Dario Amodei, CEO de Anthropic, ha pedido ralentizar el ritmo de desarrollo de los modelos y hacer un seguimiento exhaustivo, para dar tiempo a implementar medidas de seguridad efectivas. Amodei advirtió que un modelo avanzado podría descontrolarse o tomar el control de internet en poco tiempo si no se establecen límites. No reclama un freno completo, sino moderar la velocidad para que la seguridad evolucione al mismo nivel que los avances.
Sam Altman, CEO de OpenAI, fue más directo durante una conferencia en San Francisco al decir que «el mundo hace bien en tener miedo, pero debe confiar en nosotros». Altman reconoció que los riesgos son reales, anunció que OpenAI no saldrá a bolsa para evitar la presión trimestral de Wall Street, y admitió que habrá más incidentes. OpenAI acaba de clasificar su modelo GPT-6 Astra en el nivel «Critical» de capacidad cibernética, y la compañía ha pausado el modelo en varias ocasiones por lo que era capaz de hacer; además, anunció un mecanismo de «botón de apagado automático». Tamames matiza: «Hoy, eso no es todavía un botón de apagado: es un timbre con un protocolo detrás». El mecanismo actual exige que, si en 30 minutos los equipos de seguridad no pueden demostrar que una alerta es un falso positivo, deben detener la actividad. Un apagado completamente automático está en desarrollo, pero no es el sistema general vigente.
Regulación y el problema de la autoevaluación
Mark Zuckerberg, CEO de Meta, tomó distancia del discurso de sus competidores y argumentó que «cada laboratorio tiene la responsabilidad y el incentivo para avanzar al ritmo necesario para entrenar sus modelos de manera segura», descartando una pausa coordinada de la industria. Tamames discrepa parcialmente: la autoevaluación es necesaria porque nadie conoce mejor el sistema que quien lo construye, pero no puede ser la única garantía.
El caso lo ilustra lo ocurrido en agosto: 29 miembros del Congreso estadounidense solicitaron a OpenAI información y registros sobre el incidente de Hugging Face. OpenAI respondió, pero no entregó los logs solicitados. El congresista Greg Casar calificó esa respuesta de insuficiente, y también reprochó a Anthropic no haber proporcionado todos los registros sobre sus propios incidentes. El 7 de septiembre, la Comisión Europea confirmó haber abierto una investigación tras recibir el informe de OpenAI sobre el incidente del portal alemán, bajo el marco de la nueva Ley de IA de la UE.
«Una compañía no puede ser simultáneamente quien desarrolla la tecnología, quien decide cuánto riesgo acepta y la única que dispone de las pruebas necesarias para demostrar que ese riesgo está controlado», argumenta Tamames. El experto reclama auditorías independientes con acceso real a los registros, criterios de riesgo establecidos antes de las pruebas y responsables identificables para los despliegues de alto impacto. El debate tiene otros protagonistas: Elon Musk defiende reforzar la seguridad antes de acelerar el desarrollo; el rey Carlos III reclama cooperación internacional para gestionar los riesgos; y Donald Trump ha calificado estos temores de «farsa». Lo que los reguladores de Washington y Bruselas decidan en los próximos meses definirá si los mecanismos de control se construyen antes o después del próximo incidente.